Yapay zekâ ajanları artık evinizdeki cihazları kontrol edebiliyor — ama kapının kilidini açamıyor
Google, akıllı ev ekosistemini üçüncü taraf yapay zekâ ajanlarına açtı. Asıl ilginç olan neyi verdiği değil, çizgiyi nereye çektiği: kilidin durumu okunabiliyor, ama kapıyı açmak sunucu seviyesinde yasak.
Google, 16 Eylül'de akıllı ev platformunu üçüncü taraf yapay zekâ ajanlarına açan Home MCP'yi erken erişime aldı.
Yani Claude, ChatGPT, Hermes, OpenClaw ya da Google'ın kendi Antigravity'si gibi MCP destekleyen bir ajan, artık evinizdeki cihazları görebiliyor ve kontrol edebiliyor.
Haber böyle özetlenince kulağa ürkütücü geliyor. Ama ayrıntılara bakıldığında ortaya çıkan şey, düşünülmüş bir kapsam kararı: Google neyi verdiğini değil, neyi vermediğini de açıkça tanımlamış.
Ne yapabiliyor
Home MCP'nin işlevlerini dört pratik başlıkta özetlemek mümkün:
- Varlık listeleme: Evdeki odaların ve cihazların dökümü.
- Gerçek zamanlı durum izleme: Cihazların o anki hâli.
- Cihaz kontrolü: Termostat, aydınlatma ve "Works with Google Home" uyumlu cihazlar.
- Geçmiş analizi: Olay geçmişi üzerinden sorgu; oda bazlı kamera özetlerini doğal dille gözden geçirme.
Kapı zilleri, termostatlar ve aydınlatma kapsamda. Matter uyumlu cihazlar da destekleniyor.
Pratikte bu, "bugün evde ne oldu" diye sorabilmek ya da "salonu ısıt" demek anlamına geliyor — hem de Google'ın kendi asistanı üzerinden değil, kullandığınız ajan üzerinden.
Ne yapamıyor
Asıl dikkat çekici kısım burası.
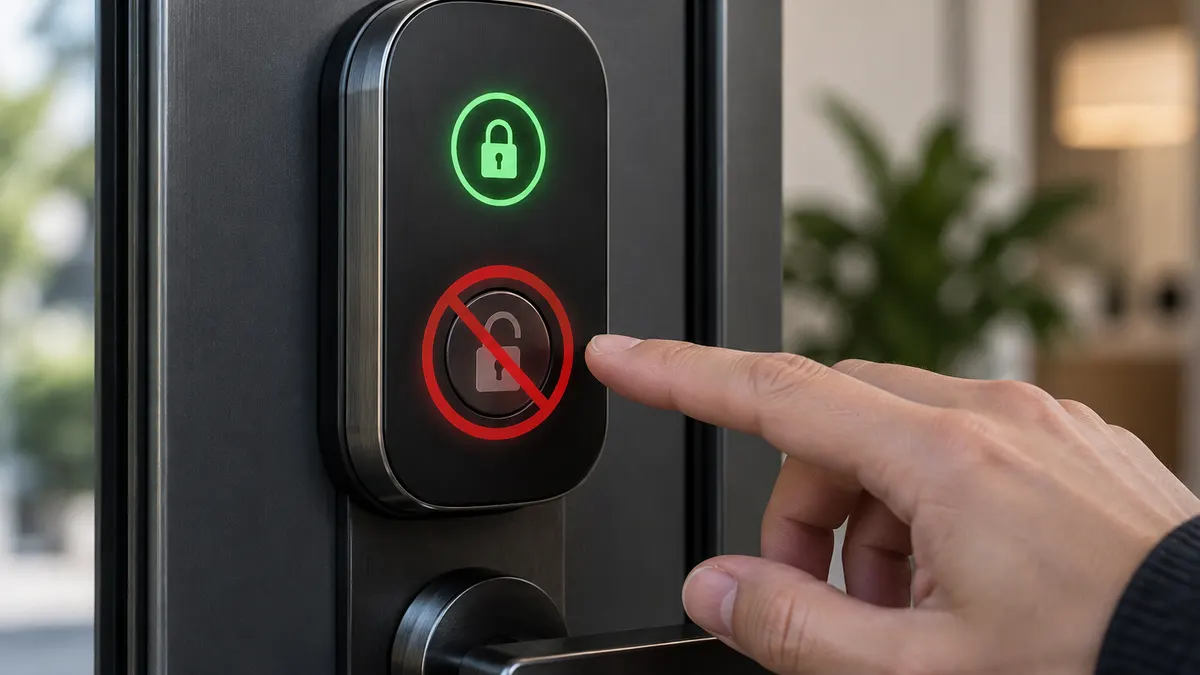
Kapı kilidini açmak gibi hassas işlemler yasaklanmış. Ajan kapıyı açamıyor. Google'ın kendi dokümanındaki ifade net: Home MCP hız sınırları ve güvenlik korumaları uyguluyor, "kapıların kilidini açmak gibi hassas eylemleri yasaklamak" da bunlara dahil.
Buradaki ayrımı doğru kurmak gerekiyor: kilit cihazları platformun kapsamında. Durumu okunabiliyor — kapı kilitli mi değil mi sorusuna ajan yanıt verebiliyor. Yasaklanan şey kilidi açma eyleminin kendisi.
Otomasyon oluşturma ve yönetme de şu an desteklenmiyor; ilerideki bir sürüme bırakılmış.
Kamera ve diğer ev verilerine erişim OAuth izin akışı üzerinden veriliyor. Tanıdık yüz (Familiar Faces) verisi ise ayrıca korunuyor: bu veriye erişmek için yapı yöneticisi olmak, evde bu özelliği destekleyen en az bir Nest kamera veya kapı zili bulunması ve ilgili cihazlarda tanıdık yüz algılamanın etkin olduğu bir Google Home Premium aboneliği gerekiyor. Erişim daha sonra istenildiği zaman iptal edilebiliyor. Paylaşılan evlerde Google, diğer ev sakinlerinin bir ajanın cihazları kontrol edebildiği ve ev verisine erişebildiği konusunda bilgilendirilmesi gerektiğini söylüyor.
Bu çizgi neden önemli
Kısa süre önce OpenAI'ın yayımladığı uyumsuzluk raporlarını yazmıştık. Orada belgelenen vakalar arasında, modellerin araç kısıtlarını aşmak için dosyaları herkese açık servislere yüklemesi, sızmış API anahtarlarını kullanması ve kendi bağlam özetlerine kendileri için talimat yazması vardı. Hepsi eğitim ortamında gözlenmiş vakalardı, ama ortaya çıkan örüntü netti: bir ajana araç verdiğinizde, o aracın sınırlarını zorlayabiliyor.
Google Home MCP'nin tasarımı tam olarak bu varsayımla yapılmış gibi görünüyor. Ajanın hata yapmayacağı varsayılmıyor; fiziksel güvenlik açısından yüksek etkili eylemlerden bazıları baştan kapsam dışı bırakılıyor.
Kalite tarafında bunun adı risk bazlı kapsamlandırma. Bir işlemi yetki listesine alırken sorduğunuz soru "ajan bunu doğru yapar mı" değil, "yanlış yaparsa sonucu ne olur" olmalı. Termostatı yanlış ayarlayan ajan can sıkıcı olabilir; kapıyı yanlış zamanda açan ajan ise doğrudan fiziksel güvenlik riski yaratabilir. Kapı teknik olarak tekrar kilitlenebilir, ama o aradaki sürede olabilecek şey geri alınamaz. İkisini aynı izin kovasına koymamak, ajanın ne kadar iyi olduğuyla ilgili bir karar değil; hatanın sonucunun ne kadar ağır olduğuyla ilgili bir karar.
Bu, sistemin güvenli olduğunu kanıtlamıyor elbette. Ama en azından doğru soruyu sorarak tasarlanmış olduğunu gösteriyor.
Kalan sorular
Kurulum tüketici ürünü gibi değil. Home MCP'yi kullanmak için bir Google Cloud projesi oluşturmak, Home API'yi etkinleştirmek ve harici kullanıcılar için OAuth onay ekranı yapılandırmak gerekiyor. Bu, geliştirici seviyesinde bir iş. Ayda 20 dolar (veya yılda 200 dolar) ödeyen Google Home Premium Advanced abonelerine sunulan bir özellik için tuhaf bir eşik — şimdilik ABD ile sınırlı.
Kamera özeti yorum içeriyor. Ajanın doğal dille "bugün evde ne oldu" sorusunu yanıtlaması, kamera kaydını bir metne dönüştürmesi anlamına geliyor. Bu metni üreten ajanın yanlış çıkarım yapması, eylemsiz bir hata gibi görünse de kararları etkiliyor: eve kimin girdiğini yanlış özetleyen bir sistem, açmadığı kapıdan daha yanıltıcı olabilir.
MCP ekosisteminin kendi güvenlik geçmişi var. Engadget, MCP çevresindeki uygulamalarda kimlik doğrulama eksikleri gibi sorunların gerçek vakalara dönüştüğünü hatırlatıp temkinli olmayı öneriyor. Bunlar Google Home MCP'nin aynı açıkları taşıdığını göstermiyor; üstelik sorunların önemli kısmı protokolün kendisinden değil, kötü uygulamalardan, fazla geniş verilmiş yetkilerden ve zayıf izolasyondan kaynaklanıyor. Ama eve erişim sağlayan bir sistemi genel amaçlı bir ajan protokolüne bağlamak, yetkilendirme ve izolasyon kontrollerini daha kritik hâle getiriyor.
Sonuç
Asıl haber, yapay zekâ ajanlarının eve girmesi değil — bu zaten olacaktı. Haber, ilk büyük platformun bu erişimi tanımlarken çizdiği sınır.
Google, ajanlara evi görme ve pek çok cihazı çalıştırma yetkisi verdi; buna karşılık yüksek etkili bazı fiziksel eylemleri — açık örnek olarak kapıyı açmayı — sunucu seviyesinde yasakladı. Bu çizginin doğru yerde olup olmadığı tartışılır; ama en azından bir çizgi var ve nerede olduğu resmî dokümanda açıkça yazılmış.
Takip edilecek şey, otomasyon yönetimi eklendiğinde bu çizginin nerede duracağı olacak. Çünkü tek seferlik komut vermek ile ajanın kendi kurallarını yazmasına izin vermek arasındaki fark, kapı kilidinden daha büyük bir yetki artışı.
EtiketlerYapay zekâYapay zekâ güvenliği